
Hvis enheder på dit netværk pludselig ikke kan få forbindelse til Wi-Fi, VPN eller delte drev efter installation af denne måneds programrettelse, har du at gøre med en NTLM-netværksproblem bundet til Microsoft's sikkerhedsopdatering fra oktober 2026. Opdateringen strammer op på, hvordan Windows håndterer en gammel, svag form for NTLM-godkendelse, og den afbryder forbindelser på netværk, der stadig er afhængige af den.
Dette er ikke en tilfældig fejl. Det er en bevidst ændring af sikkerhedsforbedringen, der Microsoft markeret på forhånd, men de virkelige konsekvenser har ramt masser af IT teams helt på sengen. Nedenfor kan du se, hvad der rent faktisk sker, hvordan du bekræfter, at det er dit problem, og trinene til at få de berørte enheder genoprettet forbindelse.
Hvad forårsager NTLM-netværksproblemet i oktober 2026? Windows Opdater?
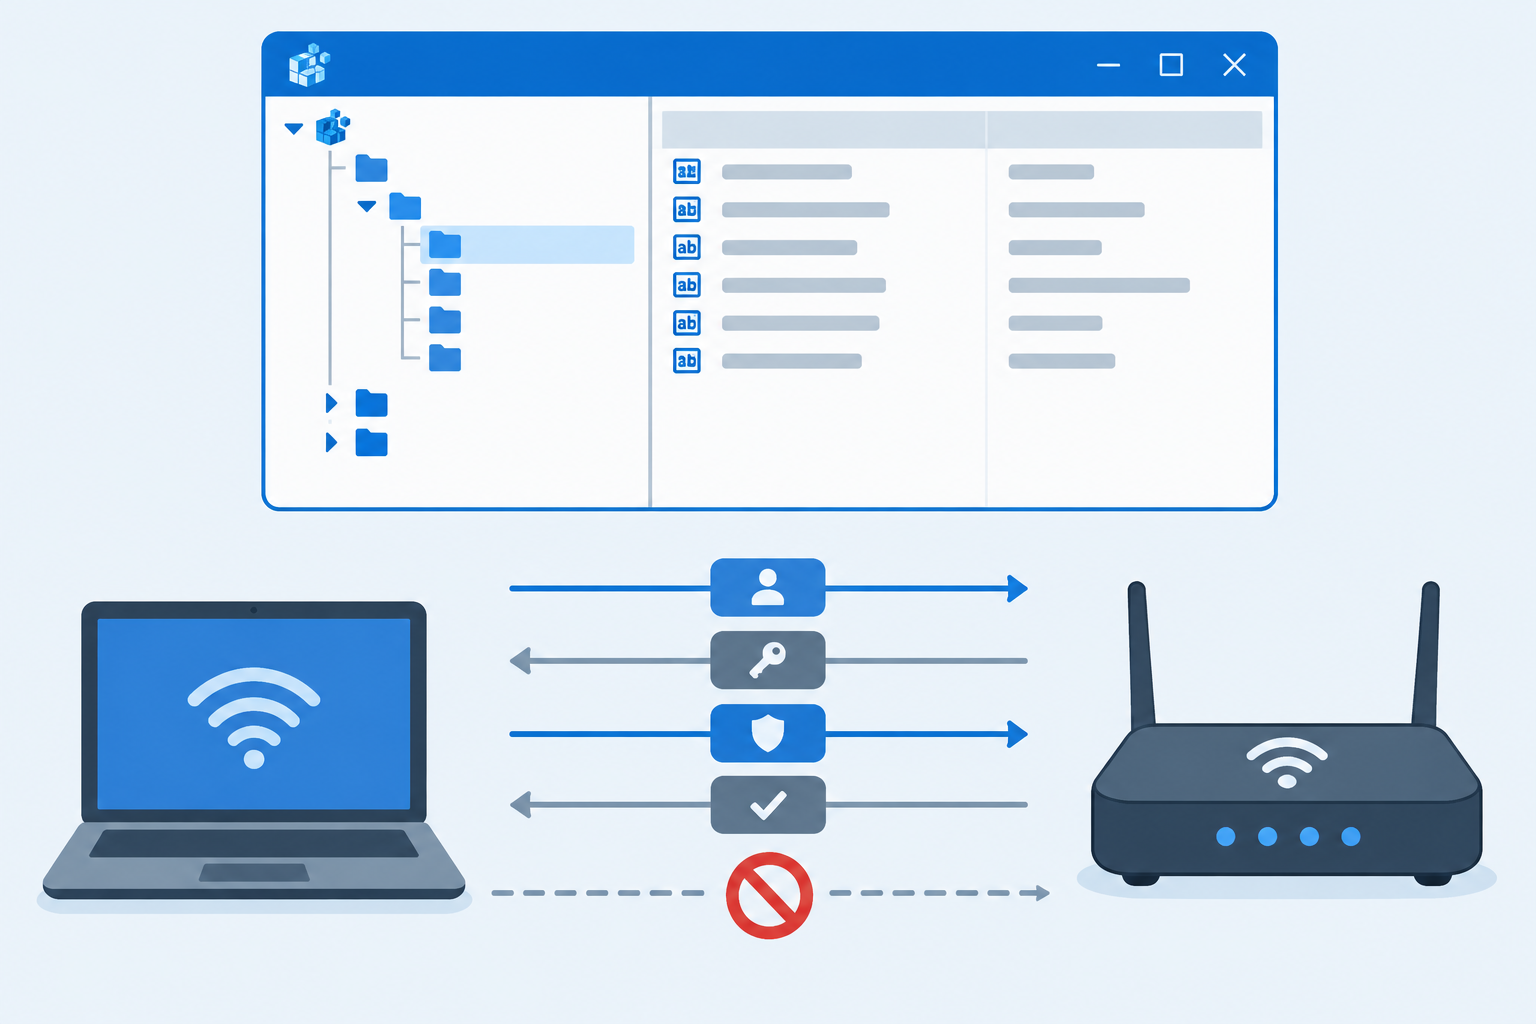
Grundårsagen er en enkelt registreringsværdi kaldet BlockNtlmv1SSO, Hvilket Microsoft ændret fra en standardløsning, der kun vedrører revision, til en håndhævet blokering. I henhold til Microsoft's egen dokumentation, rettelsen til relaterede problemer, der blev leveret i KB5127648 (OS-version 26300.9711), udgivet den 13. oktober 2026 for Windows 11 version 24H2, 25H2 og 26H2, samt Windows 2025-server.
Før denne opdatering var registreringsdatabasenøglen som standard indstillet til "Audit"-tilstand (værdi 0): Windows ville logge en advarsel, når den så NTLMv1-afledt godkendelse, men stadig lade forbindelsen passere. Med oktober-patchen installeret skifter standardindstillingen effektivt til "Håndhæv"-tilstand (værdi 1), når nøglen ikke er eksplicit angivet, hvilket betyder, at de samme godkendelsesforsøg nu afvises direkte.
Ændringen er rettet mod NTLMv1, den ældste og svageste version af protokollen, som Microsoft har i årevis skubbet organisationer væk fra det som en del af sin bredere bevægelse mod Kerberos-baseret godkendelse. Problemet er, at et overraskende antal netværkskomponenter - især ældre trådløse 802.1X/PEAP-opsætninger og nogle VPN-apparater - stadig er afhængige af NTLMv1 under motorhjelmen, selv på netværk, der kører moderne Windows klienter.
Symptomer på et NTLM-netværksproblem på dine enheder
Ikke alle forbindelsesproblemer efter en Windows Opdateringen er specifikt om dette problem. Her er hvad der har tendens til at pege direkte på NTLM-ændringen snarere end en generisk driver- eller DNS-fejl:
- Wi-Fi-netværk, der bruger WPA2-Enterprise med PEAP-MSCHAPv2, beder pludselig gentagne gange om legitimationsoplysninger eller kan slet ikke oprette forbindelse.
- Enheder kan tilsluttes netværket via kabel, men får fejl specifikt via trådløs forbindelse, eller omvendt, lige efter opdateringen er installeret.
- Domænetilsluttede maskiner mister deres tillid til sikker kanal eller viser godkendelsesfejl, når accessdelte mapper eller printere.
- Logbogen logger NTLM-relaterede advarsler eller fejl under sikkerheds- eller systemloggene omkring tidspunktet for opdateringen.
- Problemet opstod umiddelbart efter en Patch Tuesday-installation og forsvinder, hvis opdateringen rulles tilbage.
Hvis flere af disse stemmer overens, er det meget sandsynligt, at du ser det samme NTLM-netværksproblem, der påvirker organisationer verden over i denne måned, snarere end en uafhængig fejl.
Hvorfor KB5127648 udløser NTLM-godkendelsesfejl på ældre netværk
NTLM-godkendelsesfejl dukker op her, fordi så meget ældre netværksinfrastruktur blev bygget under antagelse af, at NTLMv1 altid ville blive accepteret stille og roligt. Enterprise Wi-Fi-controllere, nogle RADIUS-servere og ældre VPN-koncentratorer sender ofte legitimationsoplysninger på en måde, der under motorhjelmen stadig forhandler NTLMv1, selvom både klienten og domænecontrolleren understøtter stærkere protokoller.
Microsoft har telegraferet dette skift i et stykke tid — NTLMv1 blev allerede fjernet direkte fra nye installationer af Windows 11 version 24H2 og Windows Server 2025. Oktober måneds opdatering udvider tiltaget til den alternative kompatibilitetssti, som mange netværk stadig brugte i al hemmelighed. Når registreringsdatabasens standardværdi skifter til Enforce, stopper den alternative sti med at virke, og den godkendelse, der plejede at lykkes, bliver nu afvist i handshake-fasen.
Hvem er berørt af disse NTLM-netværksproblemer
Rapporter peger indtil videre på en ret specifik gruppe af berørte miljøer:
- Organisationer, der bruger WPA2-Enterprise Wi-Fi med PEAP-godkendelse mod en lokal RADIUS-server.
- Domænemiljøer, hvor Credential Guard ikke er aktiveret på klientenheder (Microsoft's beskedcenter bemærker, at maskiner med aktiv Credential Guard generelt ikke er berørt).
- Netværk med ældre switche, access punkter eller VPN-hardware, der ikke er blevet opdateret til at understøtte NTLMv2 eller certifikatbaseret godkendelse.
- Blandede miljøer, der stadig kører en kombination af ældre Windows Serverdomænecontrollere sammen med patchede Windows 11 klienter.
Home Brugere på moderne routere, der bruger WPA2/WPA3-Personal, påvirkes stort set ikke – dette er primært et netværksproblem for store virksomheder og små virksomheder, der er knyttet til 802.1X-godkendelse og domænemiljøer.
Trin for trin: Anvendelse MicrosoftLøsning på NTLM-netværksproblemet
Microsoft's vejledning fokuserer på den samme registreringsværdi, der forårsagede problemet, her brugt som en kontrolleret, midlertidig rollback snarere end en permanent løsning. Betragt dette som en bro, mens du migrerer den berørte infrastruktur fra NTLMv1, ikke en langsigtet indstilling.
- Åbn Registreringseditor på en berørt enhed (eller implementer via Gruppepolitik for flere maskiner).
- Naviger til
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0. - Find eller opret D'etWORD værdi navngivet
BlockNtlmv1SSO. - Sæt værdien tilbage til 0 (Revisionstilstand) for midlertidigt at gendanne den tidligere funktionsmåde.
- Genstart enheden for at ændringen kan træde i kraft, da LSA-processen typisk kræver en genstart for at registrere den nye værdi.
- Dokumenter alle enheder, hvor du anvender dette, da det er en midlertidig løsning, ikke en løsning.
For miljøer, der administrerer mange slutpunkter, er det langt mere praktisk at overføre denne værdi via Gruppepolitik end at berøre hver maskine individuelt. Hvis du ikke er sikker på at foretage ændringer i registreringsdatabasen på tværs af en flåde, er vores vejledning til sikker tilbagerulning af en Windows opdatering dækker den alternative metode til midlertidigt at fjerne programrettelsen på enheder, hvor løsningen endnu ikke er praktisk mulig.
Langsigtet løsning: At gå videre end NTLMv1-godkendelse
Løsningen i registreringsdatabasen køber tid, men den løser ikke, hvorfor NTLM-netværksproblemet overhovedet eksisterer: infrastrukturen er stadig afhængig af en svag, årtier gammel protokol. Den holdbare løsning er at migrere godkendelse helt fra NTLMv1.
Til Wi-Fi- og VPN-infrastruktur
- Flyt WPA2-Enterprise-netværk fra PEAP-MSCHAPv2 til EAP-TLS, som bruger certifikater i stedet for NTLM-baseret udveksling af legitimationsoplysninger.
- Opdater RADIUS-serverens og den trådløse controllers firmware til versioner, der understøtter moderne godkendelsesmetoder.
- Se dokumentationen fra leverandøren af VPN-apparatet for firmwareopdateringer, der adresserer NTLMv1-afhængighed.
For domænemiljøer
- Aktivér NTLM-revision i Gruppepolitik for at se præcis, hvor NTLM stadig bruges, før du begrænser det yderligere.
- Aktivér Credential Guard, hvor hardware understøtter det, da Microsoft bemærker, at dette generelt omgår den nye håndhævelsesadfærd.
- Prioriter Kerberos-godkendelse, hvor tjenester understøtter det, og reserver kun NTLM til legitime, ældre sager, som du endnu ikke kan trække tilbage fra drift.
Hvis du planlægger en bredere opdatering, mens du allerede rører ved domænetilsluttede maskiner, er det et godt tidspunkt også at gennemgå licenserne – en oprydning. Windows 11 Pro Installation på erstatningshardware giver dig en frisk basislinje uden årelang akkumulering af ældre godkendelsesindstillinger, der er overført fra ældre domænepolitikker.
Forebyggelse af fremtidige NTLM-netværksproblemer på dit netværk
Microsoft har gjort det klart, at dette er en gradvis hærdningsindsats, ikke en engangsopdatering. Forvent fortsat stramning af NTLM-standarder i fremtidige udgivelser, efterhånden som virksomheden arbejder på at deaktivere NTLM helt som standard i senere udgivelser. Windows Server og Windows 11 udgivelser. Hvis denne måneds forstyrrelse behandles som et vækkeur snarere end en engangsirritation, vil det spare gentagen brandslukning ved den næste håndhævelsesmilepæl.
- Lav en inventar af, hvilke tjenester, apps og netværksenheder der stadig godkendes via NTLM, inden den næste stramningscyklus starter.
- Test Windows opdateringer i en pilotring, der inkluderer din faktiske Wi-Fi- og VPN-godkendelsesproces, ikke kun desktopfunktionalitet.
- Hold firmwaren på netværkshardwaren opdateret — meget af denne forstyrrelse kan spores tilbage til access punkter og controllere, der kører forældet software.
Ofte stillede spørgsmål
Hvordan løser jeg NTLM-netværksproblemet efter opdateringen fra oktober 2026?
Indstil BlockNtlmv1SSO registreringsværdi under HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0 tilbage til 0 og genstart enheden for at gendanne den tidligere funktion, der kun var baseret på revision. Dette er en midlertidig løsning – den varige løsning er at migrere berørt Wi-Fi-, VPN- eller domænegodkendelse væk fra NTLMv1.
Hvordan kan jeg identificere NTLM-godkendelsesfejl i Logbog?
Åbn Logbogen, og kontroller sikkerheds- og systemloggene for poster, der refererer til NTLM-, LSA- eller godkendelsesafvisninger, der blev logget omkring installationstidspunktet for oktoberopdateringen. Filtrering efter hændelseskilden "NTLM" eller "LsaSrv" vil normalt afdække de specifikke fejl, der er knyttet til denne ændring.
Hvad er BlockNtlmv1SSO, og hvorfor gjorde det det Microsoft ændre det?
Det er en registreringsværdi, der styrer, om Windows tillader eller blokerer forsøg på enkeltlogon, der er afhængige af NTLMv1-afledte legitimationsoplysninger. Microsoft ændrede sin standardadfærd i oktober 2026 for at styrke sikkerheden mod NTLM-relay- og pass-the-hash-angreb, der specifikt udnytter NTLMv1's svagheder.
Påvirker dette problem Windows 10 samt Windows 11?
Den bekræftede påvirkning fokuserer på Windows 11 version 24H2, 25H2, 26H2 og Windows Server 2025, da NTLMv1 allerede var fjernet fra disse versioner og senere builds. Ældre Windows 10 Systemer, der kører tidligere NTLM-implementeringer, er ikke en del af de dokumenterede ændringer i denne specifikke opdatering.
Kan jeg forhindre fremtidige NTLM-netværksproblemer på mit netværk?
Ja – den mest pålidelige tilgang er at revidere, hvor NTLM stadig bruges, derefter migrere Wi-Fi- og VPN-godkendelse til certifikatbaserede metoder som EAP-TLS og favorisere Kerberos til domænetjenester, hvor det er muligt. Siden Microsoft fortsætter med at stramme NTLM-standarderne i fremtidige udgivelser, og adresserer nu root-afhængigheder for at undgå gentagne afbrydelser senere.
Er aktivering af Credential Guard en pålidelig måde at undgå dette problem på?
Microsoft's egen vejledning bemærker, at enheder med aktiveret Credential Guard generelt ikke påvirkes af denne specifikke håndhævelsesændring. Det er et rimeligt ekstra lag af beskyttelse, men det fungerer sideløbende med – ikke i stedet for – at flytte ældre godkendelse helt væk fra NTLMv1.
