
Si los dispositivos de su red de repente no pueden acceder a Wi-Fi, VPN o unidades compartidas después de instalar el parche de este mes, está lidiando con un problema. Problema de red NTLM atado a MicrosoftActualización de seguridad de octubre de 2026. La actualización refuerza cómo Windows Utiliza una forma antigua y débil de autenticación NTLM, y está provocando fallos en las conexiones de las redes que aún dependen de ella.
Esto no es un error aleatorio. Es un cambio deliberado de refuerzo de seguridad que Microsoft Aunque se advirtió con antelación, las consecuencias en el mundo real han afectado a muchos profesionales de TI. teams Te pilló desprevenido. A continuación te explicamos qué está pasando, cómo confirmar que es tu problema y los pasos para volver a conectar los dispositivos afectados.
¿Qué está causando el problema de red NTLM en octubre de 2026? Windows Actualizar?
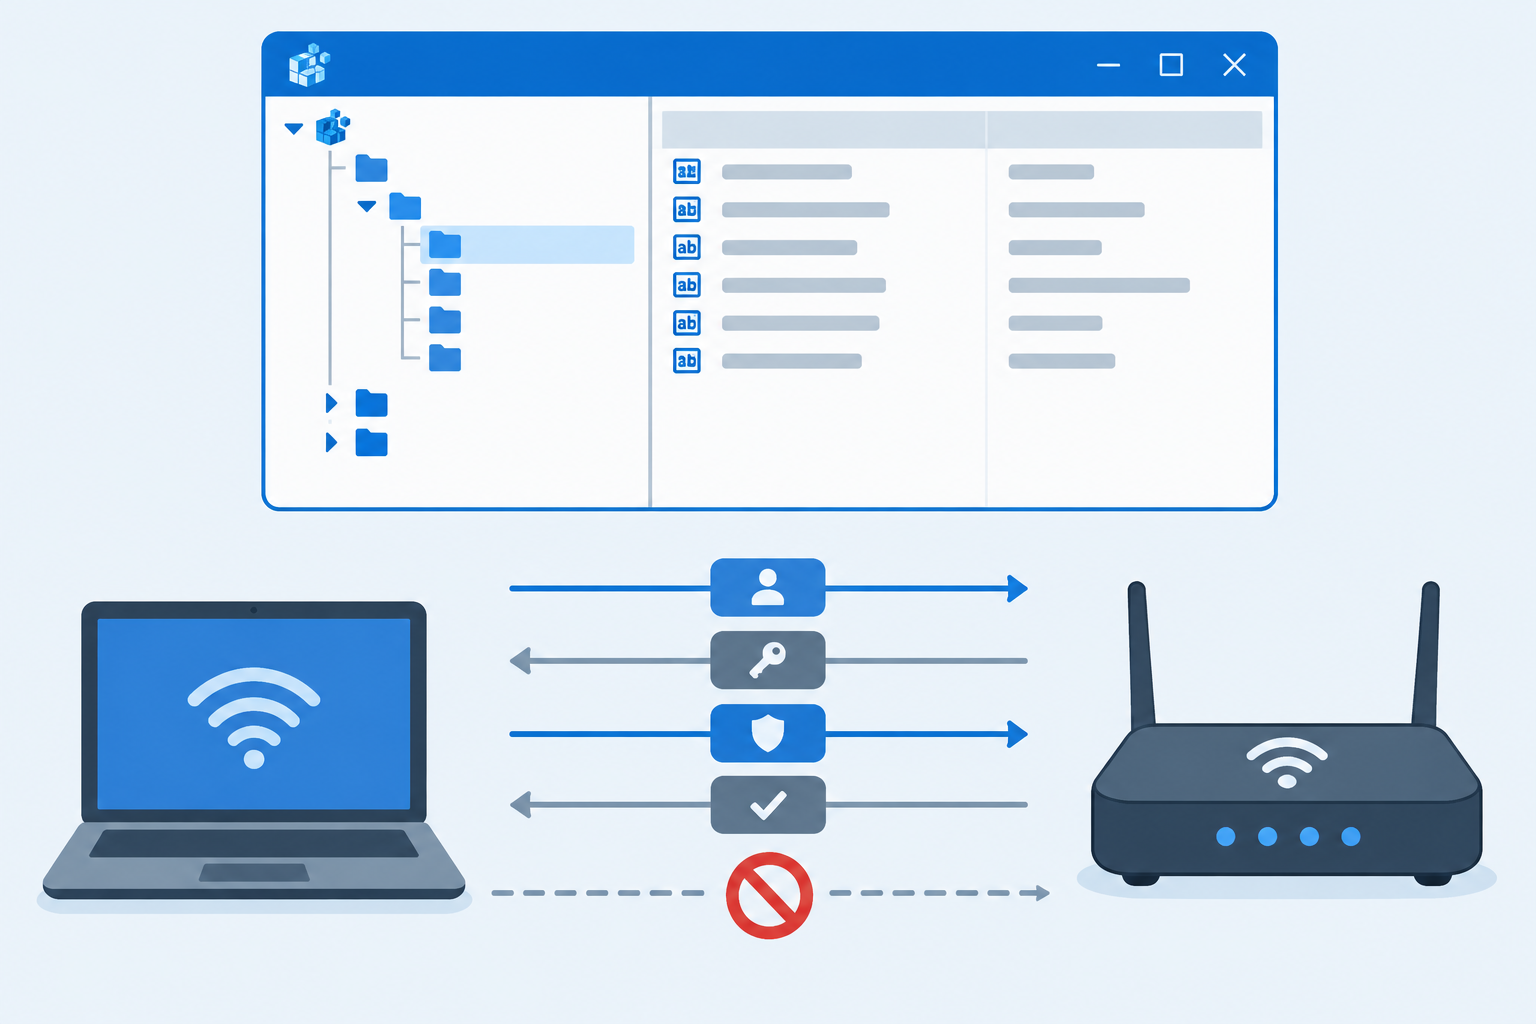
La causa raíz es un único valor de registro llamado BlockNtlmv1SSO, el cual Microsoft cambió de un valor predeterminado de solo auditoría a un bloqueo forzoso. Según MicrosoftLa propia documentación, la solución para problemas relacionados enviada en KB5127648 (compilación del SO 26300.9711), publicado el 13 de octubre de 2026 para Windows 11 versiones 24H2, 25H2 y 26H2, así como Windows 2025 Server.
Antes de esta actualización, esa clave de registro estaba configurada por defecto en el modo "Auditoría" (valor 0): Windows Antes, se registraba una advertencia al detectar la autenticación basada en NTLMv1, pero aun así se permitía la conexión. Con el parche de octubre instalado, el modo predeterminado cambia a "Aplicar" (valor 1) siempre que la clave no se haya configurado explícitamente, lo que significa que esos mismos intentos de autenticación ahora se rechazan directamente.
El cambio afecta a NTLMv1, la versión más antigua y débil del protocolo, que Microsoft ha estado alejando a las organizaciones de durante años como parte de su movimiento más amplio hacia la autenticación basada en Kerberos. El problema es que una cantidad sorprendente de componentes de red, especialmente configuraciones inalámbricas 802.1X/PEAP más antiguas y algunos dispositivos VPN, todavía dependen de NTLMv1 internamente, incluso en redes que ejecutan tecnologías modernas. Windows clientes.
Síntomas de un problema de red NTLM en sus dispositivos
No todos los problemas de conectividad después de un Windows La actualización se refiere específicamente a este problema. Esto es lo que tiende a apuntar directamente al cambio de NTLM en lugar de a un controlador genérico o a un fallo de DNS:
- Las redes Wi-Fi que utilizan WPA2-Enterprise con PEAP-MSCHAPv2 solicitan repetidamente las credenciales o no logran conectarse en absoluto.
- Los dispositivos pueden conectarse a la red mediante cable, pero fallan específicamente al conectarse de forma inalámbrica, o viceversa, justo después de instalar la actualización.
- Las máquinas unidas al dominio pierden su confianza en el canal seguro o muestran errores de autenticación cuando accesscarpetas o impresoras compartidas.
- El Visor de eventos registra advertencias o fallos relacionados con NTLM en los registros de Seguridad o del Sistema en el momento de la actualización.
- El problema apareció inmediatamente después de instalar una actualización de Patch Tuesday y desaparece si se revierte la actualización.
Si varios de estos problemas coinciden, es muy probable que se trate del mismo problema de red NTLM que afecta a organizaciones de todo el mundo este mes, en lugar de un fallo no relacionado.
¿Por qué la actualización KB5127648 provoca fallos de autenticación NTLM en redes antiguas?
Los fallos de autenticación NTLM surgen aquí porque gran parte de la infraestructura de red heredada se construyó asumiendo que NTLMv1 siempre sería aceptado sin problemas. Los controladores Wi-Fi empresariales, algunos servidores RADIUS y los concentradores VPN más antiguos a menudo transmiten credenciales de una manera que, internamente, sigue negociando NTLMv1, aunque tanto el cliente como el controlador de dominio admitan protocolos más seguros.
Microsoft lleva tiempo anunciando este cambio: NTLMv1 ya se eliminó por completo de las nuevas instalaciones de Windows 11 versión 24H2 y Windows Server 2025. La actualización de octubre extiende las restricciones a la ruta de compatibilidad alternativa que muchas redes seguían utilizando discretamente. Una vez que el registro cambia a la configuración predeterminada "Aplicar", esa ruta alternativa deja de funcionar y la autenticación que antes era exitosa ahora se rechaza en la etapa de establecimiento de la conexión.
¿A quiénes afectan estos problemas de red NTLM?
Los informes recopilados hasta el momento apuntan a un grupo bastante específico de entornos afectados:
- Organizaciones que utilizan Wi-Fi WPA2-Enterprise con autenticación PEAP contra un servidor RADIUS local.
- Entornos de dominio donde Credential Guard no está habilitado en los dispositivos cliente (MicrosoftEl centro de mensajes indica que, por lo general, las máquinas con Credential Guard activo no se ven afectadas.
- Redes con conmutadores heredados, access puntos, o hardware VPN que no se haya actualizado para admitir NTLMv2 o autenticación basada en certificados.
- Entornos mixtos que aún ejecutan una combinación de sistemas más antiguos. Windows Controladores de dominio de servidor junto con parches Windows 11 clientes.
Home Los usuarios de routers modernos que utilizan WPA2/WPA3-Personal no se ven afectados en gran medida; se trata principalmente de un problema de redes empresariales y de pequeñas empresas relacionado con la autenticación 802.1X y los entornos de dominio.
Paso a paso: Aplicación MicrosoftSolución alternativa para el problema de red NTLM
MicrosoftLa guía se centra en el mismo valor del registro que causó el problema, utilizado aquí como una reversión controlada y temporal en lugar de una solución permanente. Considere esto como una solución provisional mientras migra la infraestructura afectada fuera de NTLMv1, no como una configuración a largo plazo.
- Abra el Editor del Registro en el dispositivo afectado (o implemente la solución mediante la Directiva de grupo para varios equipos).
- Navegue a
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0. - Localice o cree el DWORD valor nombrado
BlockNtlmv1SSO. - Restablecer el valor a 0 (Modo auditoría) para restaurar temporalmente el comportamiento anterior.
- Reinicie el dispositivo para que el cambio surta efecto, ya que el proceso LSA normalmente necesita un reinicio para detectar el nuevo valor.
- Documenta cada dispositivo en el que apliques esto, ya que es una solución provisional, no una solución definitiva.
Para entornos que administran muchos puntos finales, aplicar este valor a través de la Política de grupo es mucho más práctico que modificar cada máquina individualmente. Si no tiene confianza en realizar cambios en el registro en toda una flota, nuestra guía sobre cómo revertir de forma segura una Windows actualización Cubre la vía alternativa de eliminar temporalmente el parche en los dispositivos donde la solución alternativa aún no es práctica.
Solución a largo plazo: Más allá de la autenticación NTLMv1
La solución temporal del registro permite ganar tiempo, pero no aborda la causa principal del problema de red NTLM: una infraestructura que aún depende de un protocolo obsoleto y débil. La solución definitiva consiste en migrar la autenticación fuera de NTLMv1 por completo.
Para infraestructura Wi-Fi y VPN
- Migrar las redes WPA2-Enterprise de PEAP-MSCHAPv2 a EAP-TLS, que utiliza certificados en lugar del intercambio de credenciales basado en NTLM.
- Actualice el firmware del servidor RADIUS y del controlador inalámbrico a versiones que admitan métodos de autenticación modernos.
- Consulte la documentación del proveedor del dispositivo VPN para obtener actualizaciones de firmware que solucionen la dependencia de NTLMv1.
Para entornos de dominio
- Habilite la auditoría de NTLM en la Directiva de grupo para ver exactamente dónde se sigue utilizando NTLM antes de restringirlo aún más.
- Habilite Credential Guard donde el hardware lo admita, ya que Microsoft señala que esto generalmente elude el nuevo comportamiento de aplicación de la ley.
- Priorice la autenticación Kerberos siempre que los servicios la admitan, reservando NTLM únicamente para casos legítimos heredados que aún no pueda eliminar.
Si planea una actualización más amplia mientras ya está trabajando con máquinas unidas al dominio, es un momento razonable para revisar también las licencias: una renovación completa. Windows 11 Pro La instalación en hardware de reemplazo le proporciona una base nueva sin años de configuraciones de autenticación heredadas acumuladas de políticas de dominio antiguas.
Cómo prevenir futuros problemas de red NTLM en su red.
Microsoft ha dejado claro que se trata de un esfuerzo de endurecimiento gradual, no de un parche único. Se espera un endurecimiento continuo de la configuración predeterminada de NTLM en futuras versiones, a medida que la empresa avanza hacia la desactivación total de NTLM por defecto en versiones posteriores. Windows Servidor y Windows 11 comunicados. Considerar la interrupción de este mes como una llamada de atención en lugar de una molestia puntual evitará tener que volver a solucionar problemas urgentes en el próximo hito de cumplimiento.
- Antes de que llegue el próximo ciclo de endurecimiento de las medidas de seguridad, haga un inventario de los servicios, aplicaciones y dispositivos de red que aún se autentican mediante NTLM.
- Prueba Windows Las actualizaciones se realizan en un programa piloto que incluye el flujo real de autenticación de Wi-Fi y VPN, no solo la funcionalidad de escritorio.
- Mantenga actualizado el firmware del hardware de red: gran parte de esta interrupción se remonta a access Puntos de control y controladores que ejecutan software obsoleto.
Preguntas frecuentes
¿Cómo puedo solucionar el problema de red NTLM después de la actualización de octubre de 2026?
Configure BlockNtlmv1SSO valor de registro en HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0 Vuelva al valor 0 y reinicie el dispositivo para restaurar el comportamiento anterior de solo auditoría. Esta es una solución temporal; la solución definitiva consiste en migrar la autenticación de Wi-Fi, VPN o dominio afectada fuera de NTLMv1.
¿Cómo puedo identificar los fallos de autenticación NTLM en el Visor de eventos?
Abra el Visor de eventos y revise los registros de seguridad y del sistema en busca de entradas que hagan referencia a NTLM, LSA o rechazos de autenticación registrados aproximadamente en el momento en que se instaló la actualización de octubre. Al filtrar por origen de evento "NTLM" o "LsaSrv", generalmente se mostrarán los fallos específicos relacionados con este cambio.
¿Qué es BlockNtlmv1SSO y por qué? Microsoft ¿Cambiarlo?
Es un valor de registro que controla si Windows Permite o bloquea los intentos de inicio de sesión único que se basan en credenciales derivadas de NTLMv1. Microsoft En octubre de 2026, modificó su comportamiento predeterminado para reforzar la seguridad contra los ataques de retransmisión NTLM y de tipo "pass-the-hash" que explotan específicamente las debilidades de NTLMv1.
¿Afecta este problema? Windows 10 al igual que Windows 11?
El impacto confirmado se centra en Windows 11 versión 24H2, 25H2, 26H2 y Windows Servidor 2025, ya que NTLMv1 ya se eliminó de esas versiones y compilaciones posteriores. Windows 10 Los sistemas que ejecutan implementaciones anteriores de NTLM no forman parte de los cambios documentados en esta actualización específica.
¿Puedo prevenir futuros problemas de red NTLM en mi red?
Sí, el enfoque más fiable es auditar donde todavía se usa NTLM, luego migrar la autenticación Wi-Fi y VPN a métodos basados en certificados como EAP-TLS y favorecer Kerberos para los servicios de dominio siempre que sea posible. Dado que Microsoft Se seguirán reforzando los valores predeterminados de NTLM en futuras versiones, y abordar las dependencias raíz ahora evitará interrupciones repetidas más adelante.
¿Activar Credential Guard es una forma fiable de evitar este problema?
MicrosoftLas propias directrices señalan que los dispositivos con Credential Guard habilitado generalmente no se ven afectados por este cambio de aplicación en particular. Se trata de una capa de protección adicional razonable, pero funciona junto con —no en lugar de— la migración completa de la autenticación heredada fuera de NTLMv1.
